Las autoridades de Corea del Sur anunciaron este martes 6 de octubre de 2026 la apertura de una investigación formal ante una serie de ciberataques dirigidos contra diversas compañías financieras, incluyendo a las instituciones bancarias más importantes del país. El incidente ha resultado en la filtración de datos sensibles de los usuarios.
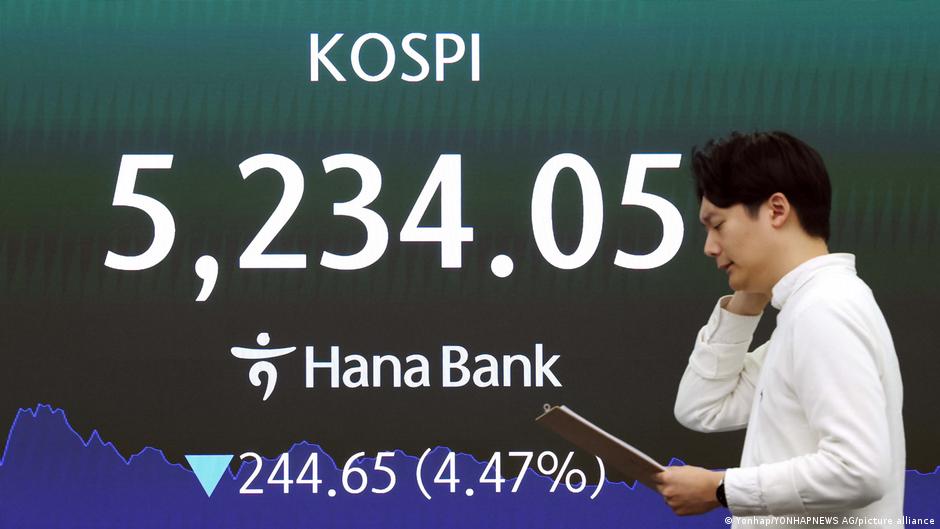
Para abordar esta crisis, Seúl ha conformado un equipo especializado compuesto por 28 miembros. Según reportes de la agencia Yonhap, las autoridades evalúan actualmente la posibilidad de remitir el caso a la agencia de investigación de delitos graves, dado el alcance de la vulneración que ha afectado a entidades como Hana Bank, KB Kookmin y Shinhan.
La primera ministra, Han Seong-sook, convocó a una reunión ministerial donde exigió una reforma integral en los protocolos de protección de información nacional. "Esta es una situación grave porque se cree que este incidente se basó en la inteligencia artificial (IA), y si se utiliza en ataques de 'phising', podría causar daños secundarios", advirtió la funcionaria. Asimismo, Han alertó sobre el riesgo de que estos métodos de piratería se extiendan hacia otros sectores industriales, así como a dependencias gubernamentales y el sector público.
Como medida de respuesta inmediata, la Comisión de Servicios Financieros (FSC) celebró una reunión de emergencia durante el fin de semana con reguladores y ejecutivos de los bancos afectados. En dicho encuentro, se ordenó el reforzamiento de los controles de acceso y la implementación de protocolos para compartir información sobre amenazas en tiempo real.
Resulta notable que las instituciones afectadas, entre ellas Shinhan, KB Kookmin y Hana Bank, contaban con certificaciones de seguridad de alto nivel. De acuerdo con datos publicados por el diario Chosun, estas entidades invirtieron en conjunto cerca de 124.000 millones de wones (aproximadamente 15,9 millones de euros) en protección de datos durante el año pasado.